
Realm: bastion host moderno e PAM sovrano
Bastion host nel browser, senza software client, senza VPN
Heimlane Realm è un bastion host (PAM) moderno: accesso RDP, SSH e VNC dal browser, registrazione completa delle sessioni e iniezione delle credenziali da Vault: gli amministratori non vedono mai la password. Nessun jump server, nessuna modifica al firewall.
Realm in azione: un'azienda, il suo team e i suoi fornitori
Perché questo bastion host è diverso
Le soluzioni di accesso tradizionali, in particolare i PAM (chiamati anche bastioni di accesso o bastioni di amministrazione), richiedono infrastrutture costose, configurazioni complesse e team dedicati.
Realm è un bastione sovrano, progettato per le esigenze reali delle PMI e delle medie imprese, costruito attorno ai principi di zero trust e privilegio minimo.
Nessun canone di piattaforma, nessun appliance da acquistare, nessun impegno minimo per gli MSP: Realm ha un prezzo per utente ed è operativo in pochi minuti.
Che cos'è un bastion host? Definizione, funzionamento e casi d'uso →
Vuoi sostituire una VPN o un bastion tradizionale? Come passare senza un cambio drastico →
Tutte le funzionalità di un PAM enterprise, senza la complessità né il costo:
- Registrazione delle sessioni
- Tracciabilità e audit completi
- Archiviazione sicura delle credenziali
- Controllo degli accessi basato sui ruoli

- Accesso 100% da browser, nessun client da installare
- Credenziali gestite da Heimlane Vault
- Operativo in pochi minuti
- Nessuna infrastruttura pesante né team dedicato
A chi è destinato
Perfetto per gli MSP/MSSP che gestiscono più ambienti cliente, o per le aziende che hanno bisogno di un accesso remoto sicuro senza la complessità delle soluzioni enterprise.
Interfaccia semplice, potenza professionale
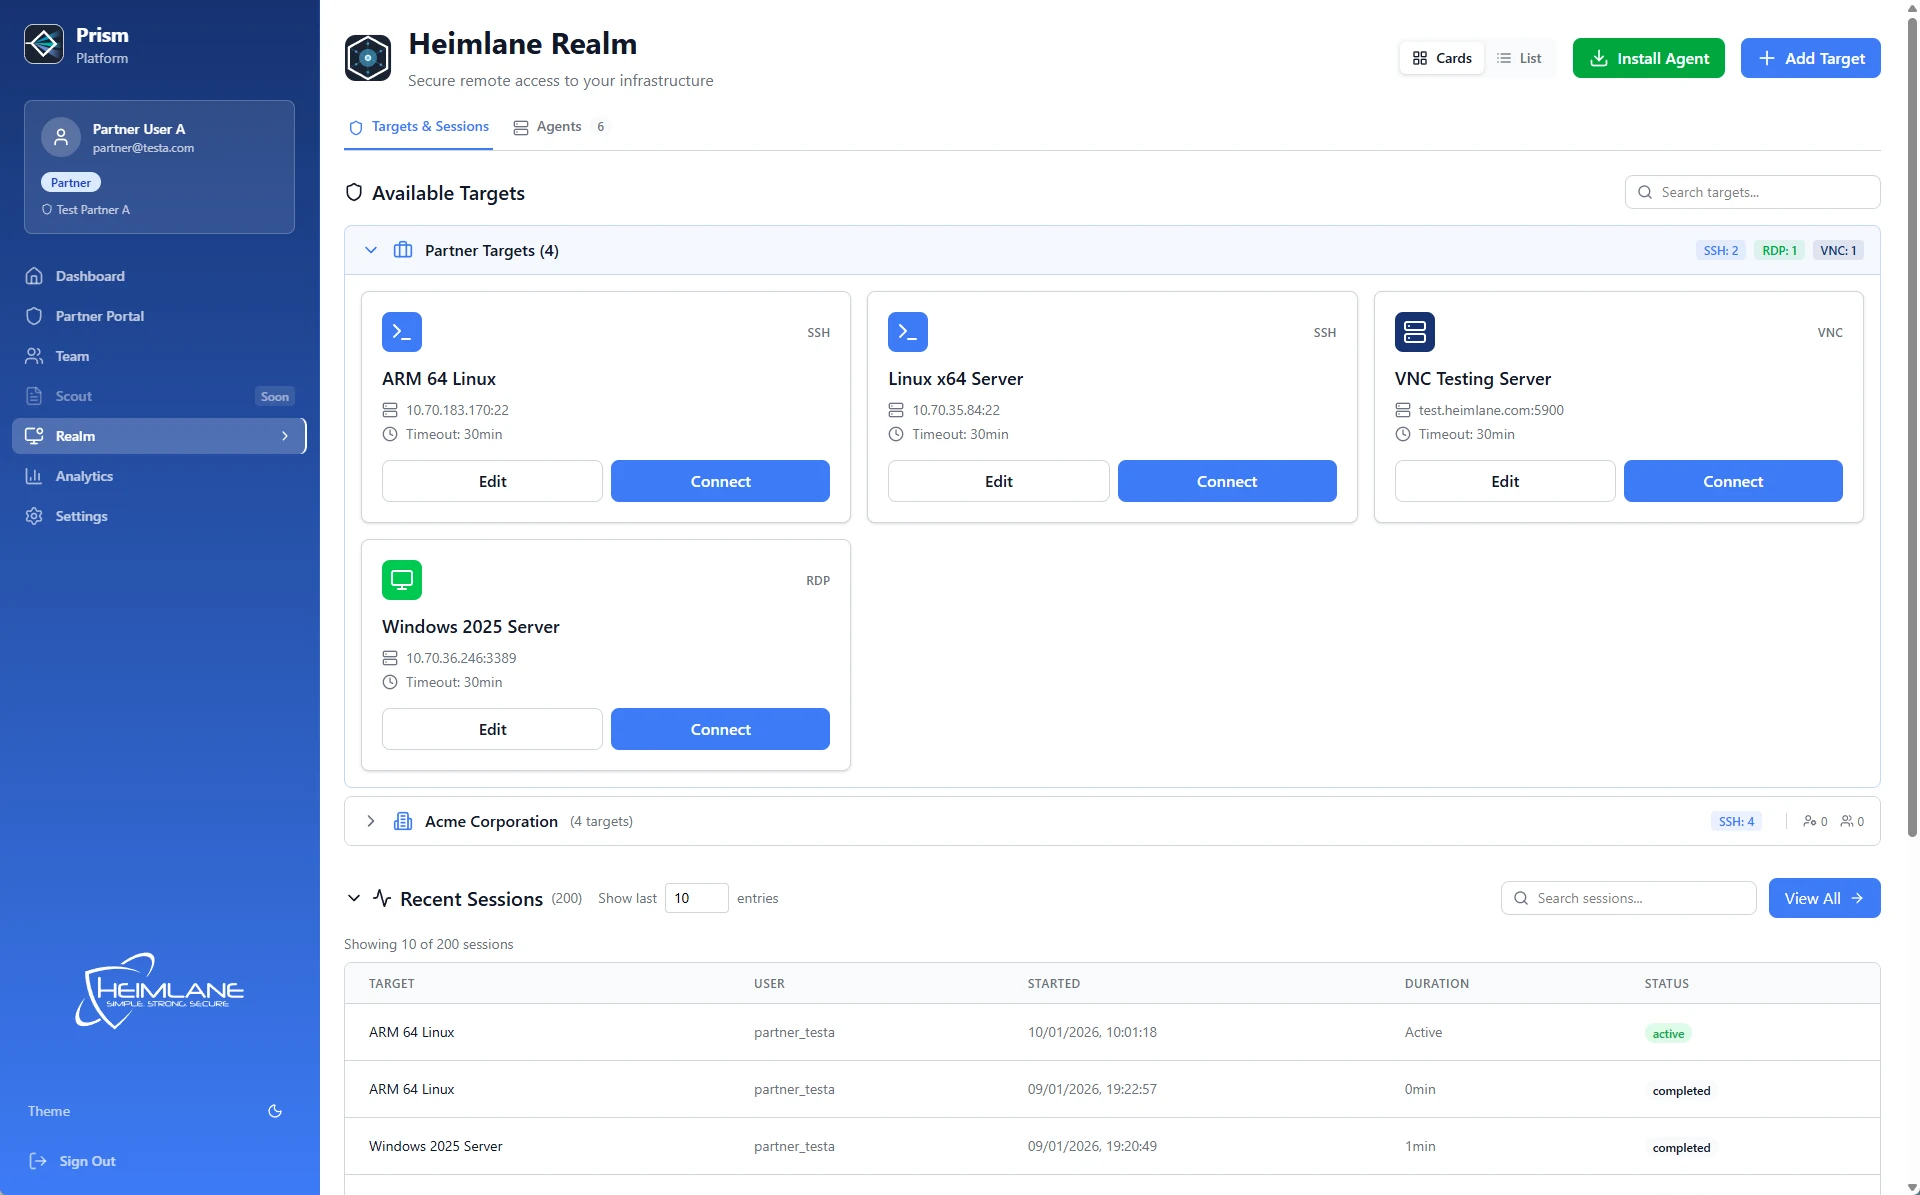
Heimlane Realm centralizza tutti i tuoi accessi remoti in un'interfaccia chiara e intuitiva. Crea i tuoi target in pochi clic e connettiti subito, direttamente dal browser.
La cronologia completa delle sessioni ti permette di sapere chi ha avuto accesso a cosa, quando e per quanto tempo. Perfetto per conformità, audit e risposta agli incidenti.
Accesso dei fornitori, just in time
Dai a un fornitore esterno esattamente l'accesso che serve al lavoro, per esattamente il tempo necessario. Poi più nulla.
Accesso just-in-time (JIT) per i fornitori

Invita un fornitore esterno su una singola macchina, subito o in modo programmato, ad esempio nei giorni feriali dalle 8:00 alle 13:00. Ogni accesso è approvato, legato all'indirizzo email del fornitore, registrato e si chiude da solo alla fine della fascia oraria.
Nessun account permanente, nessuna password condivisa: la credenziale viene iniettata, mai consegnata.
Porta un esperto in una sessione in corso

Bloccato su un problema? Invita uno specialista nella sessione che hai aperto, in sola visione o con controllo, e rimuovilo non appena hai finito. L'intero scambio resta nella registrazione della sessione.
Osservazione delle sessioni in tempo reale

Amministratori e auditor autorizzati possono seguire una sessione privilegiata mentre si svolge, in sola lettura, e terminarla subito se qualcosa non va.
Ogni interruzione viene scritta nell'audit trail, con chi ha terminato la sessione e perché.

Riprendi il controllo ora
In pochi minuti, i tuoi accessi sono gestiti, tracciati e conformi.
Il bastione nel dettaglio: SSH, RDP e VNC
Accesso zero-knowledge

Le credenziali non lasciano mai Heimlane Vault in chiaro.
Heimlane non ha accesso alle credenziali delle tue macchine.
Un bastione raggiungibile dal browser

Sessioni SSH, RDP e VNC direttamente nel browser, da qualsiasi dispositivo. Nessun jump server, nessun software client, nessuna configurazione VPN: basta un browser HTML5 moderno.
Integrazione con Vault

Iniezione automatica delle credenziali da Heimlane Vault.
I tuoi amministratori usano la password senza mai vederla. Ogni utilizzo viene registrato per l'audit.
Registrazione delle sessioni

Registrazione automatica dell'intera sessione per audit, conformità e verifiche di sicurezza
Permessi basati sui ruoli

Controllo granulare su chi accede a cosa, in base a esigenze reali e segmentate, non ''perché la VPN è configurata così''
Bastione di amministrazione con audit

Concedi accessi controllati ai tuoi team e a terze parti secondo il principio del privilegio minimo.
Usa la registrazione automatica di tutte le azioni per audit e indagini
Pronto per il multi-tenant

Gli MSP possono gestire senza attriti più ambienti cliente
Configurazione semplice, supporto multi-protocollo

Configurazione in pochi clic
Supporto dei protocolli SSH, RDP, VNC, tutto da un'unica interfaccia

Scarica la scheda tecnica di Realm
Scarica la scheda tecnica dettagliata del prodotto, con funzionalità e specifiche tecniche.
Scarica la scheda tecnicaDomande frequenti su Realm
Realm può sostituire il nostro bastion attuale?
Ci serve un jump server o un'apertura sul firewall?
Quali protocolli supporta il bastion Realm?
Come sono protette le credenziali durante una sessione?
Realm è adatto a un bastion multi-cliente?
Possiamo dare a un fornitore esterno un accesso temporaneo senza condividere una password?
Possiamo osservare una sessione privilegiata mentre è in corso?
Qual è il prezzo di Realm?
Pronto a iniziare?
Richiedi una prova o una demo per iniziare.
Prezzo per utente. Nessun costo di piattaforma, nessun impegno minimo per gli MSP.