
Realm: bastión de acceso moderno y PAM soberano
Bastión de acceso en el navegador, sin software cliente, sin VPN
Heimlane Realm es un bastión de acceso moderno (PAM): acceso RDP, SSH y VNC desde el navegador, grabación completa de sesiones e inyección de credenciales desde Vault: los administradores nunca ven la contraseña. Sin servidor de salto, sin cambios en el cortafuegos.
Realm en acción: una empresa, su equipo y sus proveedores
Por qué este bastión es diferente
Las soluciones de acceso tradicionales, en particular los PAM (también llamados bastiones de acceso o bastiones de administración), requieren infraestructuras caras, configuraciones complejas y equipos dedicados.
Realm es un bastión soberano, diseñado para las necesidades reales de las pymes y las empresas medianas, construido sobre los principios de zero trust y de mínimo privilegio.
Sin cuota de plataforma, sin appliance que comprar, sin compromiso mínimo para los MSP: Realm se factura por usuario y está operativo en minutos.
¿Qué es un bastión de acceso? Definición, funcionamiento y casos de uso →
¿Sustituyes una VPN o un bastión tradicional? Cómo cambiar sin un corte brusco →
Todas las capacidades de un PAM empresarial, sin la complejidad ni el coste:
- Grabación de sesiones
- Trazabilidad y auditoría completas
- Almacenamiento seguro de credenciales
- Control de acceso basado en roles

- Acceso 100 % desde el navegador, sin cliente que instalar
- Credenciales gestionadas por Heimlane Vault
- Operativo en minutos
- Sin infraestructura pesada ni equipo dedicado
Para quién es
Perfecto para MSP/MSSP que gestionan varios entornos de clientes, o para empresas que necesitan acceso remoto seguro sin la complejidad de las soluciones empresariales.
Interfaz sencilla, potencia profesional
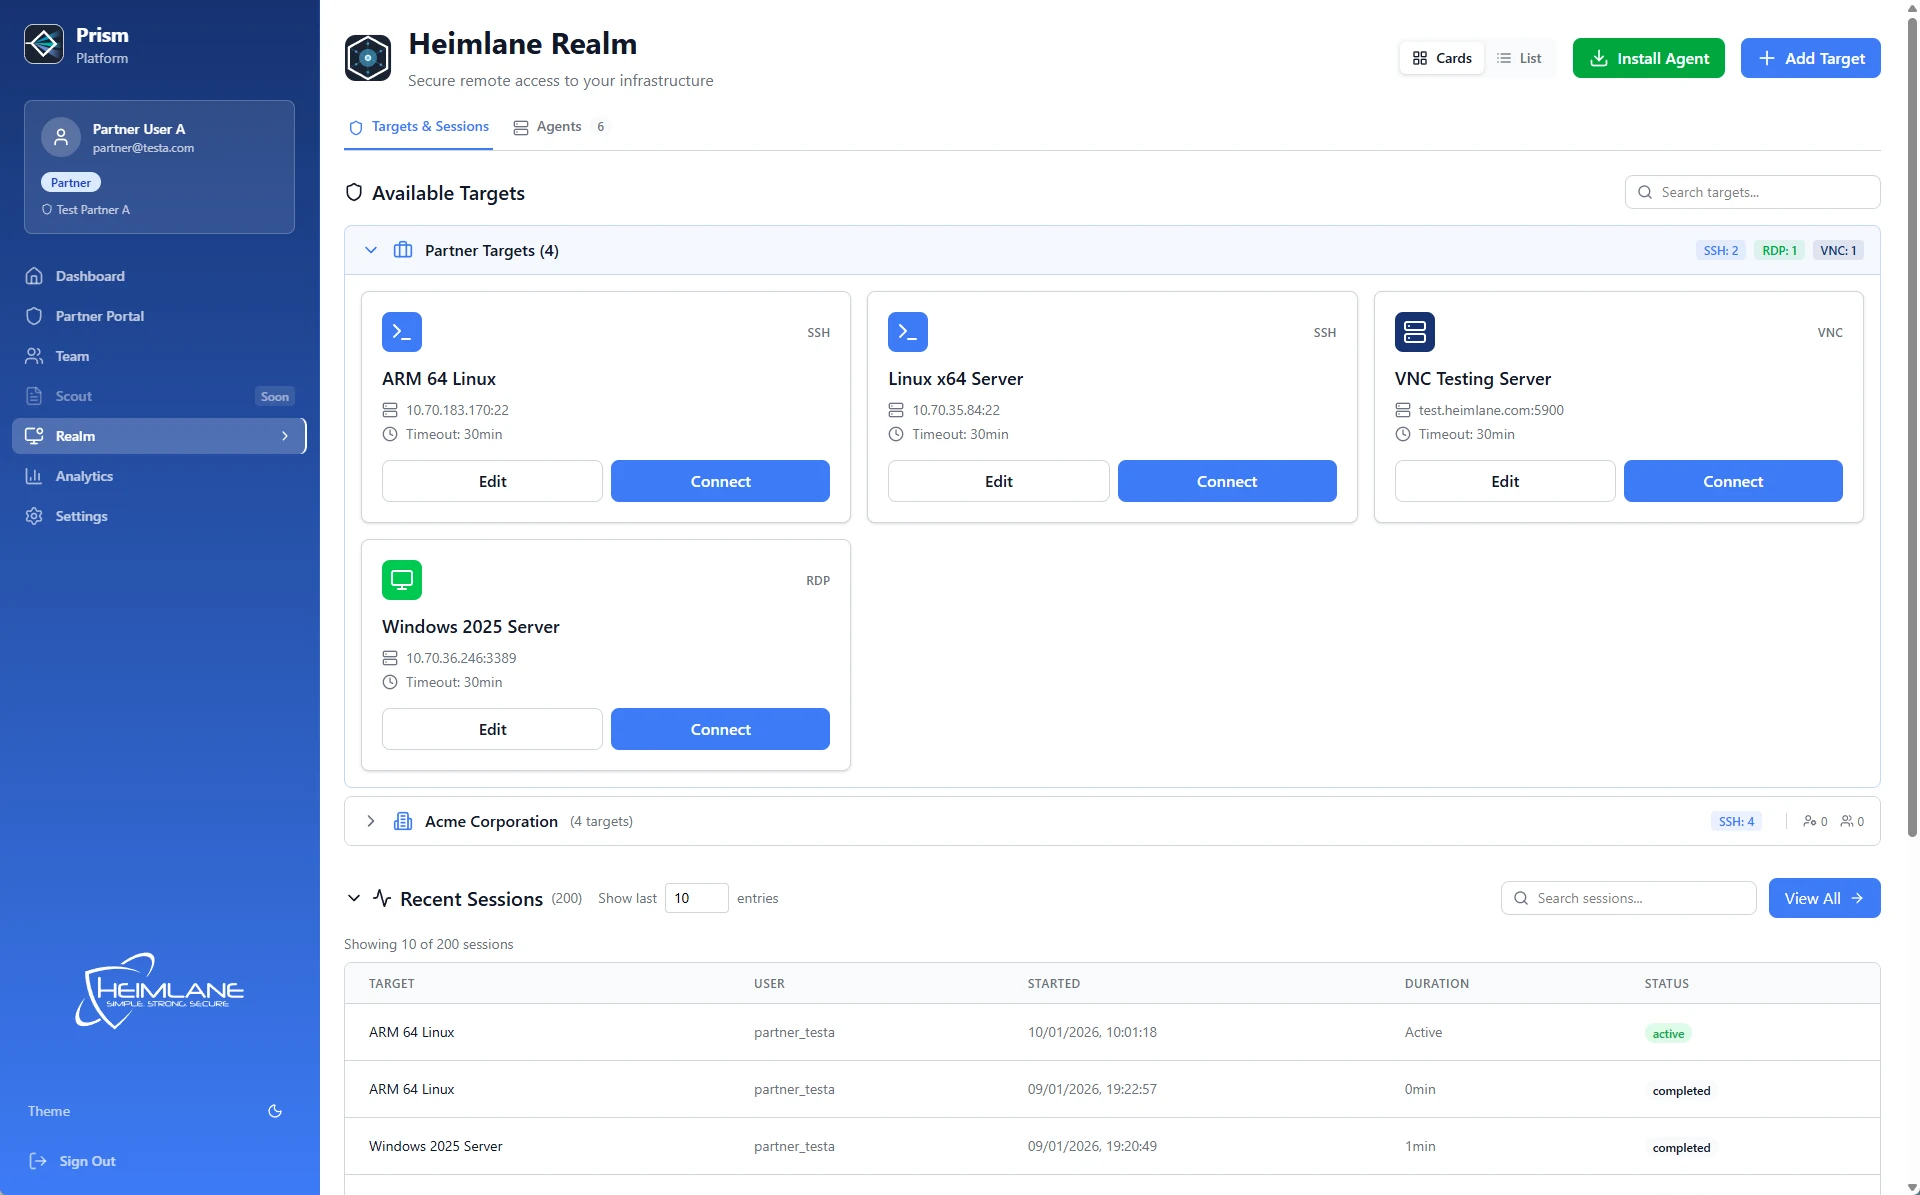
Heimlane Realm centraliza todos tus accesos remotos en una interfaz clara e intuitiva. Crea tus objetivos en unos pocos clics y conéctate al instante, directamente desde tu navegador.
El historial completo de sesiones te permite saber quién accedió a qué, cuándo y durante cuánto tiempo. Perfecto para el cumplimiento, la auditoría y la respuesta a incidentes.
Acceso de proveedores, justo a tiempo
Da a un proveedor externo exactamente el acceso que necesita el trabajo, durante exactamente el tiempo que lleve. Después, nada.
Acceso de proveedores justo a tiempo (JIT)

Invita a un proveedor externo a un único equipo, ahora mismo o de forma programada, por ejemplo de lunes a viernes de 8:00 a 13:00. Cada acceso se aprueba, queda vinculado a la dirección de correo del proveedor, se graba y se cierra solo cuando termina la franja.
Sin cuenta permanente, sin contraseña compartida: la credencial se inyecta, nunca se entrega.
Incorpora a un experto a una sesión en directo

¿Atascado con un problema? Invita a un especialista a la sesión que tienes abierta, en modo solo observación o con control, y retíralo en cuanto termines. Todo el intercambio queda en el registro de la sesión.
Observación de sesiones en directo

Los administradores y auditores autorizados pueden seguir una sesión privilegiada mientras ocurre, en solo lectura, y finalizarla de inmediato si algo parece ir mal.
Cada finalización se anota en el registro de auditoría, con quién cerró la sesión y por qué.

Recupera el control ahora
En unos minutos, tus accesos están gestionados, auditados y conformes.
El bastión en detalle: SSH, RDP y VNC
Acceso zero-knowledge

Las credenciales nunca salen de Heimlane Vault sin cifrar.
Heimlane no tiene acceso a las credenciales de tus máquinas.
Un bastión al que accedes desde el navegador

Sesiones SSH, RDP y VNC directamente en tu navegador, desde cualquier dispositivo. Sin servidor de salto, software cliente ni configuración de VPN: te basta con un navegador HTML5 moderno.
Integración con Vault

Inyección automática de credenciales desde Heimlane Vault.
Tus administradores usan la contraseña sin llegar a verla nunca. Cada uso queda registrado para la auditoría.
Grabación de sesiones

Grabación automática de la sesión completa para auditoría, cumplimiento y tus revisiones de seguridad
Permisos basados en roles

Control granular sobre quién accede a qué, según necesidades reales y segmentadas, no ''porque la VPN está configurada así''
Bastión de administración auditado

Concede acceso controlado a tus equipos y a terceros siguiendo el principio de mínimo privilegio.
Usa la grabación automática de todas las acciones para fines de auditoría e investigación
Listo para multi-tenant

Los MSP pueden gestionar varios entornos de clientes sin fricciones
Configuración sencilla, compatibilidad multiprotocolo

Configuración en unos pocos clics
Compatibilidad con los protocolos SSH, RDP y VNC, todo desde una sola interfaz

Obtén la ficha técnica de Realm
Descarga nuestra ficha técnica detallada del producto, con funciones y especificaciones técnicas.
Descargar ficha técnicaPreguntas frecuentes sobre Realm
¿Puede Realm sustituir a nuestro bastión actual?
¿Necesitamos un servidor de salto o abrir puertos en el cortafuegos?
¿Qué protocolos admite el bastión Realm?
¿Cómo se protegen las credenciales durante una sesión?
¿Es Realm adecuado para un bastión multicliente?
¿Podemos dar acceso temporal a un proveedor externo sin compartir una contraseña?
¿Podemos observar una sesión privilegiada mientras ocurre?
¿Cómo se fija el precio de Realm?
¿Listo para empezar?
Solicita una prueba o una demo para empezar.
Precio por usuario. Sin cuota de plataforma ni compromiso mínimo para MSP.