
Realm: Moderne Zugangs-Bastion und souveränes PAM
Browserbasierte Zugangs-Bastion, keine Client-Software, kein VPN
Heimlane Realm ist ein moderner Bastion-Host (PAM): RDP-, SSH- und VNC-Zugriff im Browser, vollständige Sitzungsaufzeichnung und Einspeisung von Zugangsdaten aus Vault: Administratoren sehen das Passwort nie. Kein Jump-Server, keine Firewall-Änderungen.
Realm in Aktion: ein Unternehmen, sein Team und seine Dienstleister
Warum dieser Bastion-Host anders ist
Herkömmliche Zugriffslösungen, insbesondere PAMs (auch Zugangs-Bastionen oder Administrations-Bastionen genannt), erfordern teure Infrastruktur, aufwendige Konfiguration und dedizierte Teams.
Realm ist ein souveräner Bastion-Host, entwickelt für die tatsächlichen Anforderungen von KMU und mittelständischen Unternehmen und aufgebaut auf den Prinzipien Zero Trust und Least Privilege.
Keine Plattformgebühr, keine Appliance zu kaufen, keine Mindestabnahme für MSPs: Realm wird pro Benutzer abgerechnet und ist in Minuten einsatzbereit.
Was ist ein Bastion-Host? Definition, Funktionsweise und Anwendungsfälle →
Sie lösen ein VPN oder eine klassische Bastion ab? So wechseln Sie ohne Big-Bang-Umstellung →
Jede Funktion eines Enterprise-PAM, ohne die Komplexität und ohne die Kosten:
- Sitzungsaufzeichnung
- Lückenlose Nachvollziehbarkeit und Audit
- Sichere Speicherung von Zugangsdaten
- Rollenbasierte Zugriffskontrolle

- 100 % Browserzugriff, kein Client zu installieren
- Zugangsdaten werden von Heimlane Vault verwaltet
- In Minuten einsatzbereit
- Keine schwere Infrastruktur und kein dediziertes Team
Für wen es gedacht ist
Ideal für MSPs/MSSPs, die mehrere Kundenumgebungen verwalten, oder für Unternehmen, die sicheren Fernzugriff ohne die Komplexität von Enterprise-Lösungen brauchen.
Einfache Oberfläche, professionelle Leistung
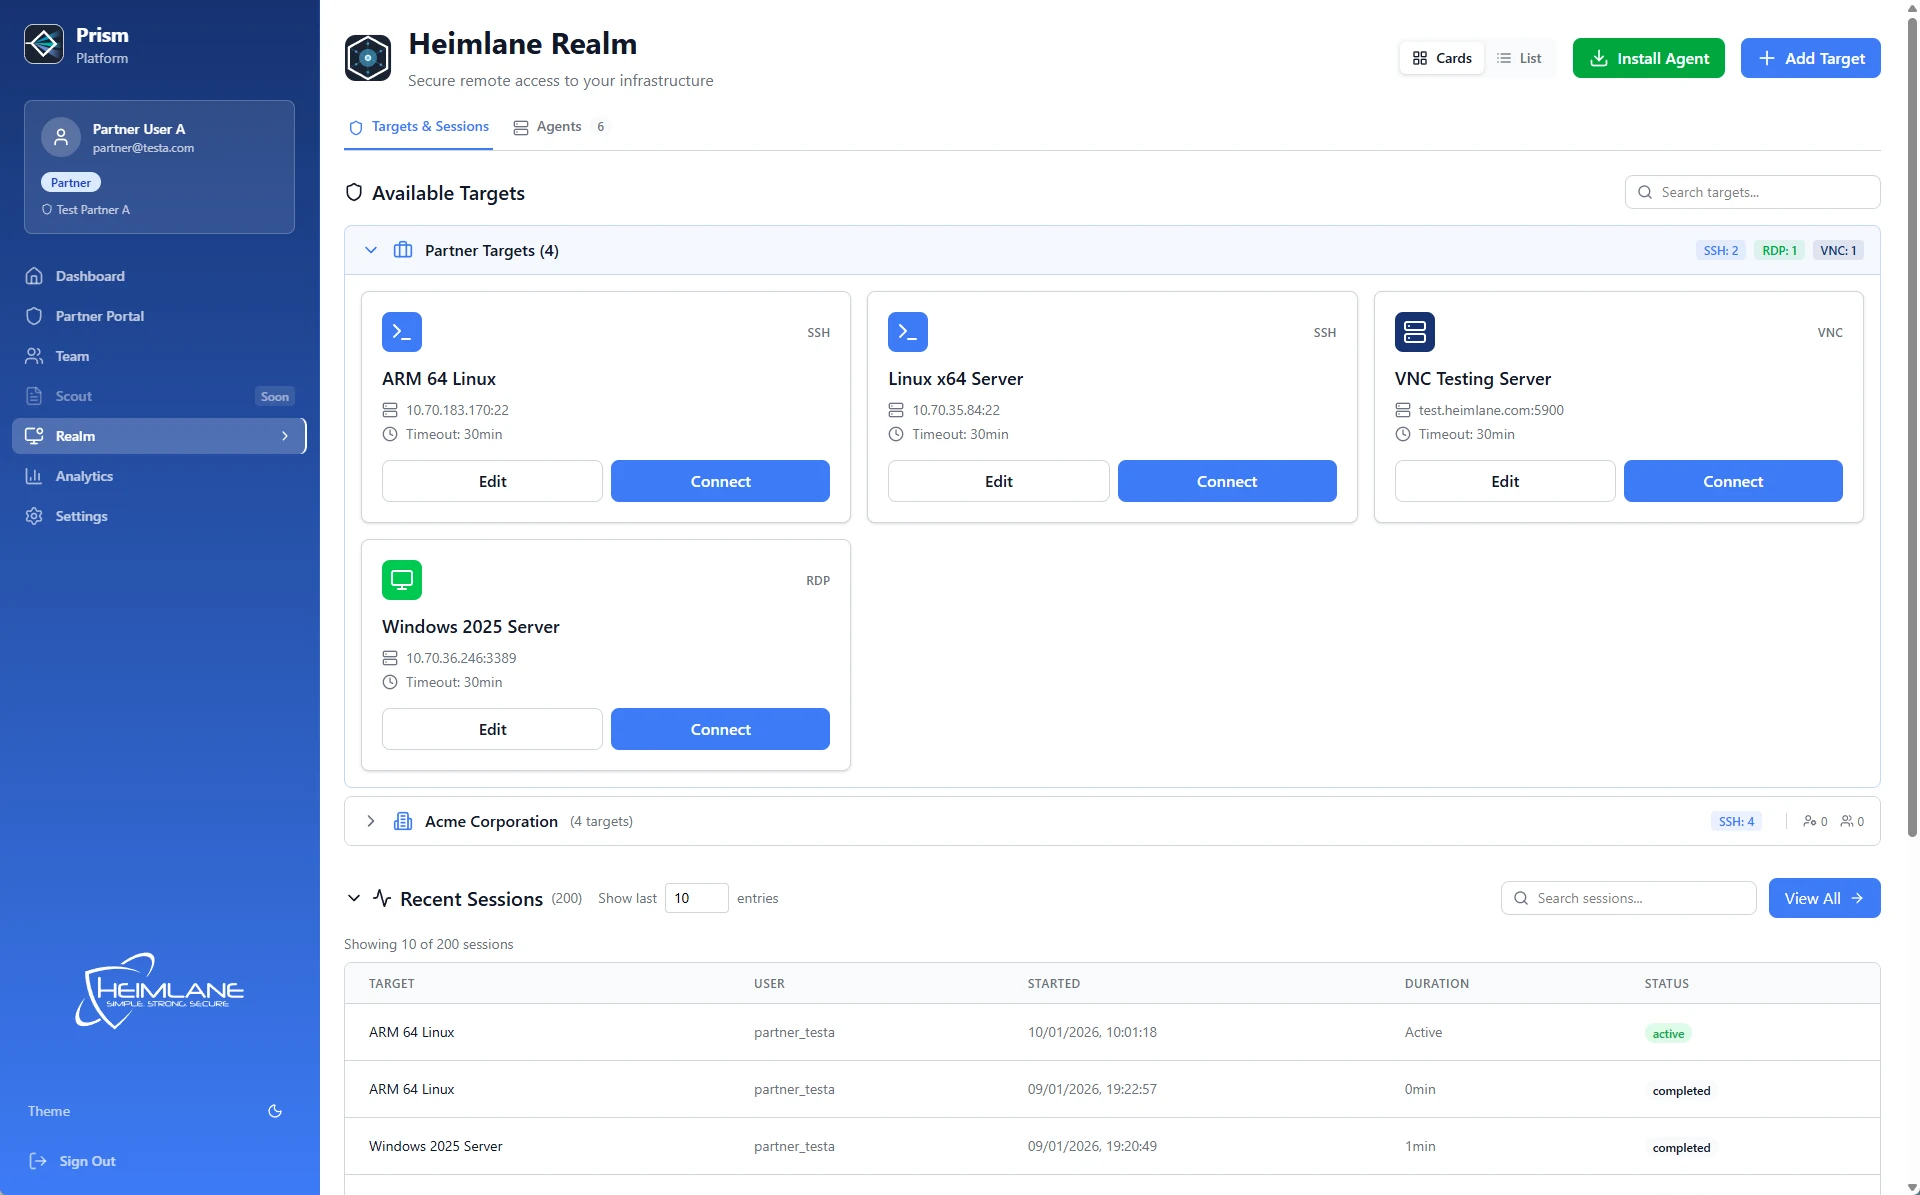
Heimlane Realm bündelt alle Ihre Fernzugriffe in einer klaren, intuitiven Oberfläche. Legen Sie Ihre Ziele in wenigen Klicks an und verbinden Sie sich sofort, direkt aus Ihrem Browser.
Der vollständige Sitzungsverlauf zeigt, wer wann worauf und wie lange zugegriffen hat. Ideal für Compliance, Audits und Incident Response.
Zugriff für Dienstleister, just in time
Geben Sie einem externen Dienstleister genau den Zugriff, den der Auftrag braucht, und genau so lange, wie er dauert. Danach nichts mehr.
Just-in-Time-Zugriff (JIT) für Dienstleister

Laden Sie einen externen Dienstleister auf einen einzelnen Rechner ein, sofort oder nach Zeitplan, zum Beispiel werktags von 8:00 bis 13:00 Uhr. Jeder Zugriff wird freigegeben, an die E-Mail-Adresse des Dienstleisters gebunden, aufgezeichnet und endet von selbst, sobald das Zeitfenster abläuft.
Kein dauerhaftes Konto, kein geteiltes Passwort: Die Zugangsdaten werden eingespeist, nie ausgehändigt.
Einen Experten in eine laufende Sitzung holen

Sie hängen an einem Problem? Laden Sie einen Spezialisten in die geöffnete Sitzung ein, nur zum Zusehen oder mit Steuerung, und entfernen Sie ihn, sobald Sie fertig sind. Der gesamte Austausch bleibt in der Sitzungsaufzeichnung.
Live-Beobachtung von Sitzungen

Berechtigte Administratoren und Auditoren können eine privilegierte Sitzung in Echtzeit verfolgen, schreibgeschützt, und sie sofort beenden, wenn etwas nicht stimmt.
Jede Beendigung wird im Audit-Trail festgehalten, mit Angabe, wer die Sitzung warum beendet hat.

Übernehmen Sie jetzt wieder die Kontrolle
In wenigen Minuten sind Ihre Zugriffe verwaltet, auditiert und konform.
Der Bastion-Host im Detail: SSH, RDP und VNC
Zero-Knowledge-Zugriff

Zugangsdaten verlassen Heimlane Vault niemals unverschlüsselt.
Heimlane hat keinen Zugriff auf die Zugangsdaten Ihrer Maschinen.
Ein Bastion-Host, den Sie über den Browser erreichen

SSH-, RDP- und VNC-Sitzungen direkt in Ihrem Browser, von jedem Gerät. Kein Jump-Server, keine Client-Software und keine VPN-Konfiguration: Ein moderner HTML5-Browser genügt.
Vault-Integration

Automatische Einspeisung von Zugangsdaten aus Heimlane Vault.
Ihre Administratoren nutzen das Passwort, ohne es je zu sehen. Jede Verwendung wird für das Audit protokolliert.
Sitzungsaufzeichnung

Automatische Aufzeichnung der gesamten Sitzung für Audit, Compliance und Ihre Sicherheitsüberprüfungen
Rollenbasierte Berechtigungen

Feingranulare Kontrolle darüber, wer worauf zugreift, basierend auf dem tatsächlichen, segmentierten Bedarf und nicht ''weil das VPN nun mal so konfiguriert ist''
Auditierter Administrations-Bastion-Host

Gewähren Sie Ihren Teams und Dritten kontrollierten Zugriff nach dem Prinzip der geringsten Rechte.
Nutzen Sie die automatische Aufzeichnung aller Aktionen für Audit und Untersuchungen
Mandantenfähig

MSPs können mehrere Kundenumgebungen nahtlos verwalten
Einfache Einrichtung, Unterstützung mehrerer Protokolle

Einrichtung in wenigen Klicks
Unterstützung der Protokolle SSH, RDP und VNC, alles über eine Oberfläche

Realm-Datenblatt herunterladen
Laden Sie unser ausführliches Produktdatenblatt mit Funktionen und technischen Spezifikationen herunter.
Datenblatt herunterladenHäufig gestellte Fragen zu Realm
Kann Realm unsere aktuelle Bastion ersetzen?
Brauchen wir einen Jump-Server oder eine Firewall-Freigabe?
Welche Protokolle unterstützt die Realm-Bastion?
Wie werden Zugangsdaten während einer Sitzung geschützt?
Eignet sich Realm für eine Bastion mit mehreren Kunden?
Können wir einem externen Dienstleister befristeten Zugriff geben, ohne ein Passwort zu teilen?
Können wir eine privilegierte Sitzung beobachten, während sie läuft?
Wie wird Realm berechnet?
Bereit für den Start?
Fragen Sie eine Testversion oder eine Demo an, um loszulegen.
Abrechnung pro Nutzer. Keine Plattformgebühr, keine Mindestabnahme für MSPs.