








Wenn Sie schon einmal versucht haben, Google Authenticator zu verlassen, kennen Sie das Problem wahrscheinlich.
Sie tippen auf „Codes übertragen“, scannen den QR-Code auf dem neuen Gerät, und fertig. Reibungslos, solange Sie in Googles App bleiben. Aber versuchen Sie, dieselben TOTP-Codes in einen anderen Authenticator, in einen Passwort-Tresor oder einfach in eine Textdatei zu übertragen, die Sie ausdrucken und in einen Safe sperren wollen, dann geht das nicht. Der Export-QR-Code ist undurchsichtig. Er enthält alle Ihre Geheimnisse, aber Sie können sie nicht lesen, ohne Google Authenticator auf der Empfängerseite.
Das ist nicht wirklich ein Sicherheitsmerkmal. Es ist ein Portabilitätsproblem.
Was wirklich in diesem QR-Code steckt
Der Export-QR-Code von Google Authenticator ist ein URI der Form otpauth-migration://offline?data=.... Der data-Block ist ein Base64-kodierter Protocol Buffer (Protobuf), der jeden TOTP-Eintrag enthält: Name, Aussteller, Geheimnis, Algorithmus, Stellenzahl, Zeitraum. Es ist ein Standard-Datenformat. Nichts Exotisches. Nichts, wofür die App eines bestimmten Herstellers nötig wäre.
Das Format ist seit Jahren dokumentiert, am ausführlichsten per Reverse Engineering analysiert und beschrieben von Alex Bakker. Kommandozeilen-Decoder in Python und Go gibt es bereits auf GitHub. Was bisher fehlte, war etwas, das auch technisch weniger versierte Nutzer sicher verwenden können: ein einfaches, vollständig clientseitiges, überprüfbares Web-Tool, dem man seine Geheimnisse ohne Bedenken anvertrauen kann. Diese Lücke haben wir geschlossen.
Das Tool
free-tools.heimlane.com/ga-decoder/ nimmt den Export-QR-Code entgegen und zeigt Ihnen, was wirklich darin steckt: eine übersichtliche Liste Ihrer Konten mit den Geheimnissen, die Sie in jeden anderen Authenticator oder Tresor kopieren können.
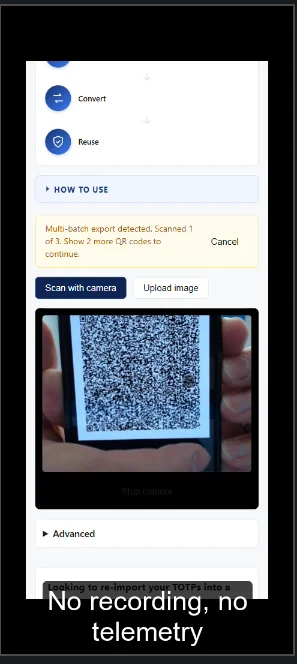
So funktioniert es
Es gibt drei Wege, den QR-Code einzulesen, je nachdem, was Sie zur Hand haben:
- Mit der Kamera scannen. Öffnen Sie die Seite auf einem Laptop und halten Sie den QR-Code vor die Webcam. Der Decoder liest ihn in Echtzeit, ohne das Bild irgendwohin zu senden.
- Ein Bild hochladen. Ein Screenshot des QR-Codes von Ihrem Smartphone funktioniert problemlos (sofern die App ihn zulässt). Ziehen Sie ihn auf die Seite.
- Den URI einfügen. Wenn Sie bereits den rohen String
otpauth-migration://offline?data=...haben, fügen Sie ihn direkt ein.
Und drei Wege, das Ergebnis zu verwenden, je nachdem, wohin Sie wechseln:
- Erneut scannbare QR-Codes für Ihre neue Authenticator-App. Ein QR-Code pro Konto; richten Sie die Kamera Ihrer neuen App auf jeden einzelnen.
- Kopierbare Base32-Geheimnisse für jedes Tool, das einen TOTP-Seed direkt entgegennimmt: Passwort-Tresore, Hardware-Token, jeder vernünftige Authenticator.
- JSON oder CSV als Sammelexport, wenn Sie Dutzende Einträge haben und die Migration per Skript durchführen oder sie ausdrucken und in einem physischen Safe verwahren möchten.
Mehrteilige Exporte (wenn Google einen großen Bestand auf mehrere QR-Codes verteilt) und HOTP-Einträge werden beide unterstützt.
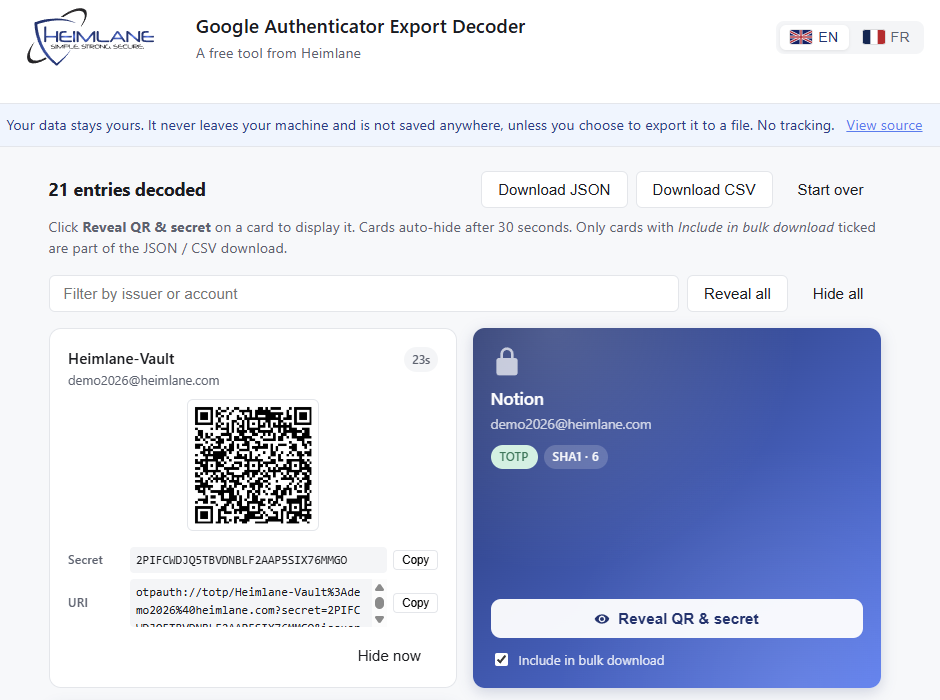
Einige Prinzipien, die wir fest eingebaut haben
Nichts verlässt Ihren Browser. Der Decoder ist eine statische Seite. Er scannt den QR-Code lokal, wertet das Protobuf lokal aus und sendet nirgendwohin etwas. Kein Backend, keine Telemetrie, keine Analytics.
Der Quellcode ist offen. Der vollständige Quellcode liegt auf GitHub, unter MIT-Lizenz.
Isolierte Subdomain. Der Decoder läuft auf free-tools.heimlane.com, einem eigenen Origin, getrennt von der Hauptseite und von Heimlane Vault. Keine Telemetrie, keine Analytics, nicht hinter einem Formular versteckt.
Aufdecken pro Eintrag. Geheimnisse bleiben hinter einem Klick verborgen, sodass weder eine Bildschirmfreigabe noch ein versehentlicher Screenshot sie preisgibt, selbst wenn Ihnen jemand über die Schulter schaut. Einmal aufgedeckt, blenden sich die Karten nach 30 Sekunden automatisch wieder aus.
Warum dieses Tool
Es ist ein Tool, das wir selbst haben wollten, und eines, das wir zuerst gebaut haben, damit unsere Heimlane-Vault-Nutzer ihre TOTP-Codes aus Google Authenticator in Vault übernehmen können, ohne etwas zu verlieren. Wir dachten uns, dass viele Menschen dasselbe wollen, ob Vault-Nutzer oder nicht, also haben wir es kostenlos, öffentlich und quelloffen gemacht.
Es spiegelt auch wider, wie wir bei Heimlane denken: Ihre Geheimnisse gehören Ihnen, die Formate, in denen sie stecken, sollten Sie nicht gefangen halten, und Ihre Daten sollten niemals zu Geld gemacht werden. Der Decoder liefert diese Werte in rund 200 KB statischem HTML und JavaScript.
Ein Lob an Google dafür, überhaupt einen Export anzubieten (mehr, als manche andere Authenticator-Apps von sich sagen können), und an alle, die das Format vor uns dokumentiert haben. Wir haben es lediglich zugänglich gemacht.
→ Den Google-Authenticator-Export-Decoder öffnen
Wenn Sie einen Ort suchen, um diese Codes zusammen mit Passwörtern und Passkeys aufzubewahren: Auch das kann Heimlane Vault.